ランサムウェア攻撃や標的型攻撃によるシステム障害は、もはや一部の大企業だけの問題ではありません。業種や規模を問わず、あらゆる企業が事業停止に追い込まれるリスクに直面しています。地震や台風といった自然災害を想定した従来のBCP(事業継続計画)だけでは、サイバー攻撃特有のリスクに十分対応できないケースが増えています。
サイバー攻撃は、いつ、どこから、どのような手口で発生するか予測が困難であり、システムの停止だけでなく、重要データの暗号化や漏洩といった複合的な被害をもたらすのが特徴です。こうした状況を踏まえ、多くの企業でサイバー攻撃に特化した事業継続計画「サイバーBCP」の策定が求められるようになっています。
本記事では、サイバーBCPの基本的な考え方から、予防・検知・復旧という3つの柱、そして実際に策定を進めるための実践ステップまで、詳しく解説します。
サイバーBCPとは
サイバーBCPとは、ランサムウェアや標的型攻撃などのサイバー攻撃によるシステム障害や業務停止に備え、事業を継続・早期復旧するための計画です。従来のBCPとどのように異なるのか、そしてなぜ今、企業にとって重要視されているのか、まずはこの2つの観点から、サイバーBCPの基本的な位置付けについて理解を深めていきましょう。
従来のBCPとの違い
従来のBCP(事業継続計画)は、地震や台風、火災といった自然災害を主な想定リスクとして策定されてきました。自然災害の場合、被害の範囲や規模はある程度予測でき、代替拠点への移転や設備の復旧といった対応策が中心となります。
一方、サイバー攻撃を想定したBCP(サイバーBCP)は、攻撃の発生時期や手口、被害範囲が事前に予測しにくいという特徴があります。さらに、自然災害では物理的な設備の損壊が主な問題となるのに対し、サイバー攻撃ではシステムそのものが悪意を持って攻撃され、データの暗号化や窃取、バックアップの破壊といった、より複雑で悪質な被害が発生します。
そのため、サイバーBCPには、攻撃を未然に防ぐ「予防」、異常をいち早く察知する「検知」、そして被害から立ち直る「復旧」という、サイバー攻撃特有の観点を組み込んだ対策が必要です。
サイバーBCPが重要視される背景
近年、ランサムウェア攻撃による企業の事業停止事例が相次いで報告されており、サイバー攻撃はもはや「起こるかもしれないリスク」ではなく「いつか必ず起こるリスク」として捉える必要が出てきています。大手企業から中小企業まで、業種や規模を問わず被害が発生しており、システム全体が長期間停止し、億単位の損失を計上するケースも珍しくありません。
さらに、サプライチェーン全体に被害が波及することで、取引先や顧客にも影響を及ぼし、企業の社会的信用そのものが損なわれるリスクも高まっています。こうした背景から、単にセキュリティ対策を強化するだけでなく、「攻撃を受けた後、いかに迅速に事業を再開できるか」という視点を組み込んだサイバーBCPの策定が、企業の存続を左右する重要な経営課題として認識されるようになっています。
サイバーBCPに必要な3つの柱
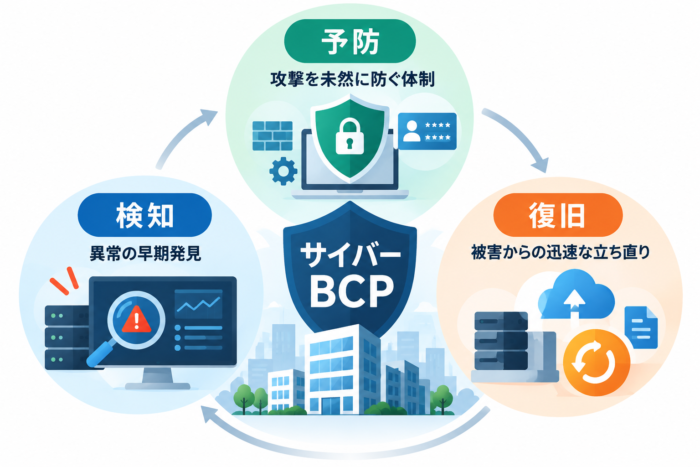
サイバーBCPを実効性のあるものにするには、「予防」「検知」「復旧」という3つの柱をバランスよく整備することが重要です。攻撃を未然に防ぐ対策だけでは、巧妙化する攻撃手口を完全に防ぎきることは難しく、逆に復旧体制だけを整えても、被害の発生自体を減らすことはできません。
この3つの柱を組み合わせることで、初めて実効性のあるサイバーBCPが構築できます。
- 予防:攻撃を未然に防ぐ体制
- 検知:異常の早期発見
- 復旧:被害からの迅速な立ち直り
ここでは、それぞれの柱について詳しく見ていきましょう。
予防:攻撃を未然に防ぐ体制
予防は、サイバー攻撃そのものの発生を未然に防ぐための対策です。具体的には、多要素認証(MFA)の導入により、認証情報が漏洩した場合でも不正アクセスを防ぐ仕組みを構築します。また、EDR(Endpoint Detection and Response)やファイアウォールの配備により、端末やネットワークレベルでの脅威をブロックします。
さらに、定期的な脆弱性診断を実施し、システムに存在する既知の脆弱性を早期に発見・修正することも重要です。加えて、従業員向けのセキュリティ教育を継続的に実施し、フィッシングメールなどの手口に対する警戒心を高めることも、予防における欠かせない要素です。
これらの対策を組み合わせることで、攻撃者が侵入する機会そのものを減らすことができます。
検知:異常の早期発見
どれだけ予防対策を講じても、攻撃を完全に防ぎきることは困難です。そのため、万が一侵入された場合に、いかに早く異常を察知できるかが重要になります。検知の柱では、SOC(セキュリティオペレーションセンター)などによる24時間体制の監視を通じて、ネットワークやシステムの異常な動作をリアルタイムで検出する仕組みを構築します。
攻撃者は多くの場合、侵入後にシステム内部を偵察し、権限を昇格させながら、時間をかけて重要データにアクセスしようとするのが特徴的です。この段階で異常を検知できれば、被害が拡大する前に対処することが可能になります。ログの監視、異常な通信パターンの検知、既知の攻撃シグネチャとの照合など、複数の検知手法を組み合わせることで、検知の精度と速度を高めることができます。
復旧:被害からの迅速な立ち直り
予防と検知を徹底していても、被害が発生してしまう可能性は残ります。そのため、被害から迅速に事業を再開するための復旧体制を、事前に整備しておくことが不可欠です。復旧の柱では、まずネットワークから切り離された安全な場所にオフサイトバックアップを確保することが基本です。攻撃者はバックアップデータそのものを狙って暗号化・削除するケースも多いため、通常のシステムとは分離された環境にバックアップを保管する必要があります。
さらに、目標復旧時間(RTO:Recovery Time Objective)を明確に設定し、「何時間以内にシステムを復旧させるのか」という具体的な目標を関係者間で共有しておくことも重要です。加えて、バックアップから実際にシステムを復元できるかどうかを確認する復元テストを、定期的に実施しておくことも欠かせません。
サイバーBCP策定の実践ステップ
サイバーBCPの基本的な考え方を理解したら、次は実際に自社での策定を進める段階に移ります。守るべき対象の明確化から、被害シナリオの想定、バックアップ体制の構築、そして緊急時の対応手順の整備まで、段階を踏んで計画を具体化していくことが重要です。
- 守るべき重要データ・中核事業の特定
- 被害シナリオの想定と復旧優先順位付け
- 安全なバックアップ体制の構築
- 連絡体制・対応手順(プレイブック)の整備
ここでは、サイバーBCP策定における4つの実践ステップについて詳しく見ていきます。
守るべき重要データ・中核事業の特定
サイバーBCP策定の第一歩は、自社にとって最も重要なデータと、事業継続に不可欠な中核事業を明確に特定することです。すべてのシステムやデータを同じ優先度で保護しようとすると、対策が分散し、限られたリソースを効果的に配分できなくなります。
まずは、顧客情報、財務データ、基幹システムなど、事業の根幹を支える重要な情報資産を洗い出し、その重要度を整理します。同時に、複数の事業を展開している企業であれば、どの事業が停止すると最も経営に深刻な影響を与えるのかを見極め、優先的に守るべき中核事業を特定しましょう。
この特定作業を丁寧に行うことで、限られた予算とリソースを最も効果的な対策に集中させることができます。
被害シナリオの想定と復旧優先順位付け
重要データと中核事業を特定したら、次に具体的な被害シナリオを想定します。ランサムウェアによる全システムの暗号化、標的型攻撃による情報窃取、DDoS攻撃によるサービス停止など、想定されるサイバー攻撃の種類ごとに、どのような被害が発生するかをシミュレーションします。この際、単一のシステムだけでなく、複数のシステムが連動して停止した場合の影響も考慮することが重要です。
被害シナリオが明確になったら、システムごとに復旧の優先順位を設定します。事業継続への影響度と、復旧にかかる時間・コストを踏まえ、「まず何を復旧させるべきか」という順序を明確にしておくことで、実際にインシデントが発生した際に、混乱なく迅速な対応を取ることができます。
安全なバックアップ体制の構築
サイバー攻撃、特にランサムウェア攻撃においては、通常のバックアップデータ自体が攻撃者に暗号化・削除されてしまうケースが多く報告されています。そのため、バックアップは、本番システムのネットワークから物理的または論理的に切り離された、安全な環境に保管することが不可欠です。
具体的には、オフラインのメディアにバックアップを取得したり、書き換え不可能な「イミュータブルバックアップ」の仕組みを導入したりする方法が有効です。また、バックアップを取得するだけでなく、実際にそのバックアップからシステムを復元できるかを確認する復元テストを、定期的に実施することも重要です。
バックアップが存在していても、いざという時に正しく復元できなければ意味がありません。
連絡体制・対応手順(プレイブック)の整備
サイバー攻撃が発生した際、誰が、どのタイミングで、何を判断し、どう対応するのかが明確になっていなければ、初動対応が遅れ、被害が拡大してしまいます。そのため、インシデント発生時の対応手順を明文化した「プレイブック」を事前に整備しておくことが重要です。
プレイブックには、インシデント発見時の第一報の連絡先、社内の意思決定フロー、外部の専門機関やセキュリティベンダーへの連絡手順、そして顧客や取引先、監督官庁への報告タイミングなどを具体的に定めておきましょう。
また、経営層、情報システム部門、広報部門など、部門を横断した連絡体制を構築し、誰が最終的な意思決定を行うのかを明確にしておくことも欠かせません。これにより、実際のインシデント発生時に、迷わず組織的な対応を取ることができます。
サイバーBCPを実効性あるものにするポイント
サイバーBCPは、計画書を策定しただけでは実際のインシデント発生時に機能しません。文書として整備された計画を、実際に使える実践的なものにするには、定期的な訓練と、経営層を巻き込んだ全社的な体制づくりが不可欠です。
- 定期的な訓練の実施
- 経営層を含めた全社的な体制構築
ここでは、サイバーBCPを「絵に描いた餅」で終わらせないための2つのポイントについて詳しく見ていきます。
定期的な訓練の実施
サイバーBCPを策定しても、実際に運用する従業員がその内容を理解し、有事の際に適切に行動できなければ意味がありません。定期的な訓練を実施することで、プレイブックに定めた対応手順が実際に機能するかを検証し、計画の不備を事前に洗い出すことができます。
具体的には、ランサムウェア感染を想定した机上演習(テーブルトップエクササイズ)を実施し、参加者が実際の判断や連絡フローをシミュレーションします。また、バックアップからの復元テストを定期的に行い、想定した目標復旧時間(RTO)内に実際にシステムを復旧できるかを確認することも重要です。
訓練を通じて明らかになった課題は、計画にフィードバックし、継続的に改善していくことで、実効性の高いサイバーBCPへと磨き上げていくことができます。
経営層を含めた全社的な体制構築
サイバーBCPは、情報システム部門だけの取り組みでは実効性を持ちません。インシデント発生時には、システムの復旧作業だけでなく、顧客や取引先への説明、監督官庁への報告、メディア対応など、経営レベルでの判断が求められる場面が数多く発生します。
そのため、経営層自らがサイバーBCPの重要性を理解し、意思決定プロセスに組み込まれていることが不可欠です。具体的には、インシデント発生時に誰が最終的な意思決定権を持つのかを明確にし、経営層が定期的にサイバーBCPの内容をレビューする機会を設けることが重要です。
また、情報システム部門だけでなく、法務、広報、人事など、部門を横断した体制を構築することで、全社的な対応力を高めることができます。サイバーBCPは、一部門の課題ではなく、全社的な経営リスク対策として位置付けることが求められます。
まとめ|サイバーBCPは「起こる前提」で備える経営戦略
サイバー攻撃は、もはや「起こるかもしれないリスク」ではなく「いつか必ず起こるリスク」として捉えるべき時代になっています。従来の自然災害を想定したBCPだけでは、ランサムウェアや標的型攻撃といったサイバー特有の脅威に対応しきれません。予防・検知・復旧という3つの柱をバランスよく整備し、守るべき重要データの特定から、安全なバックアップ体制、緊急時の連絡体制まで、段階的に計画を具体化していくことが重要です。
そして何より重要なのは、策定した計画を「使える」ものにすることです。定期的な訓練を通じて課題を洗い出し、経営層を含めた全社的な体制でサイバーBCPを推進することで、初めて実効性のある備えとなります。